Huijausviesti ei aina tule tuntemattomalta lähettäjältä, vaan kalasteluviesti voi tulla myös tutulta yhteistyökumppanilta. Tämä tekee huijauksen tunnistamisesta erityisen vaikeaa.
Viime viikkoina olen havainnut useampia kalasteluviestejä, joiden taustalla on murrettu M365-yritystili.
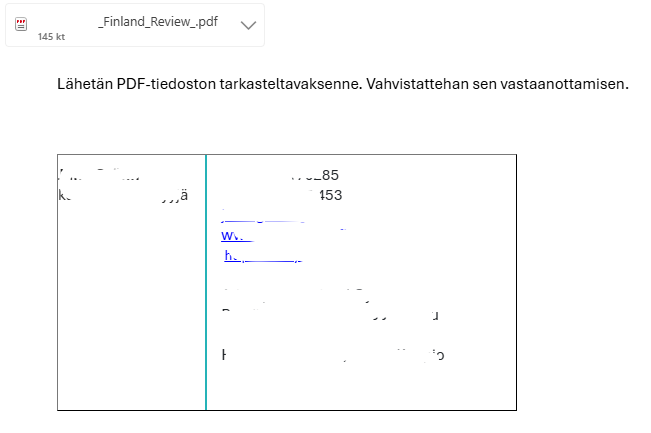
Kuvissa kaksi esimerkkiviestiä tällaisista rikollisten lähettämistä kalasteluviesteistä. Toisessa kerrotaan lyhyesti ”Lähetän PDF-tiedoston tarkasteltavaksenne. Vahvistattehan sen vastaanottamisen.” Viestin liitteenä on PDF-tiedosto.
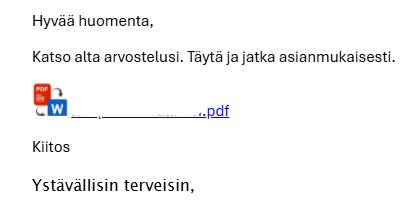
Toisessa viestissä lukee: ”Katso alta arvostelusi. Täytä ja jatka asianmukaisesti.” Mukana on linkki, joka johtaa varsinaiselle kalastelusivulle.
Viestien aiheet ovat erilaisia, mutta molemmissa yritetään saada vastaanottajan uteliaisuus heräämään ja katsomaan mikäs ihmeen arvostelu siellä nyt sitten on. Tai katsomaan PDF:n sisältö. Viesti tulee tutulta yhteistyökumppanilta, joten sitä välttämättä epäillä sen enempää.
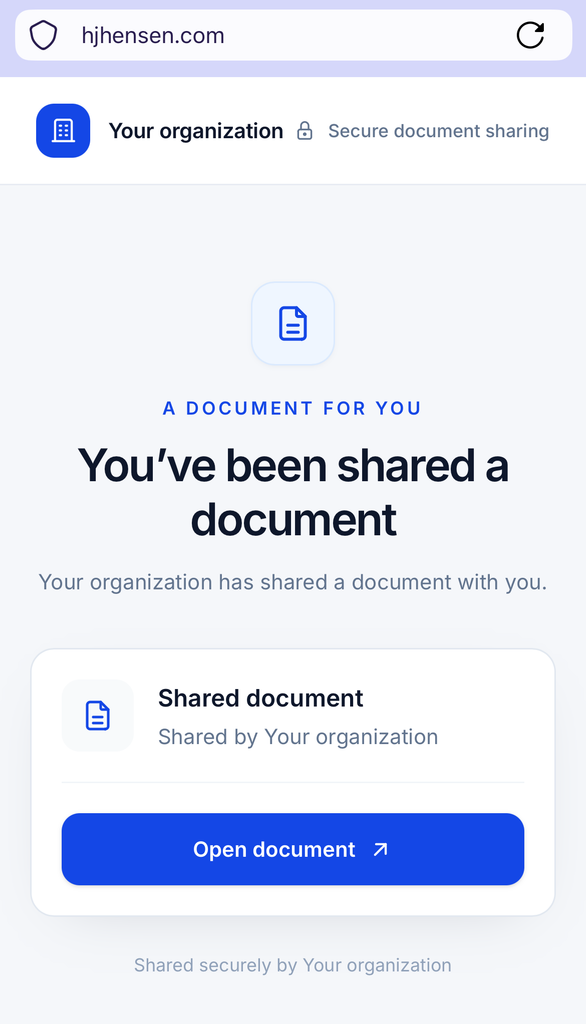
Mikäli viestin linkkiä klikkaa, päätyy huijaukseen, jossa sinua ohjataan useamman eri verkkotunnuksen kautta eteenpäin. Ensimmäisessä vaiheessa uhri päätyy sivulle, jonka mukaan organisaatio on jakanut hänelle dokumentin. Sivulla on käytetty tuttuja dokumenttien jakamiseen liittyviä elementtejä ja kehotetaan avaamaan tiedosto.
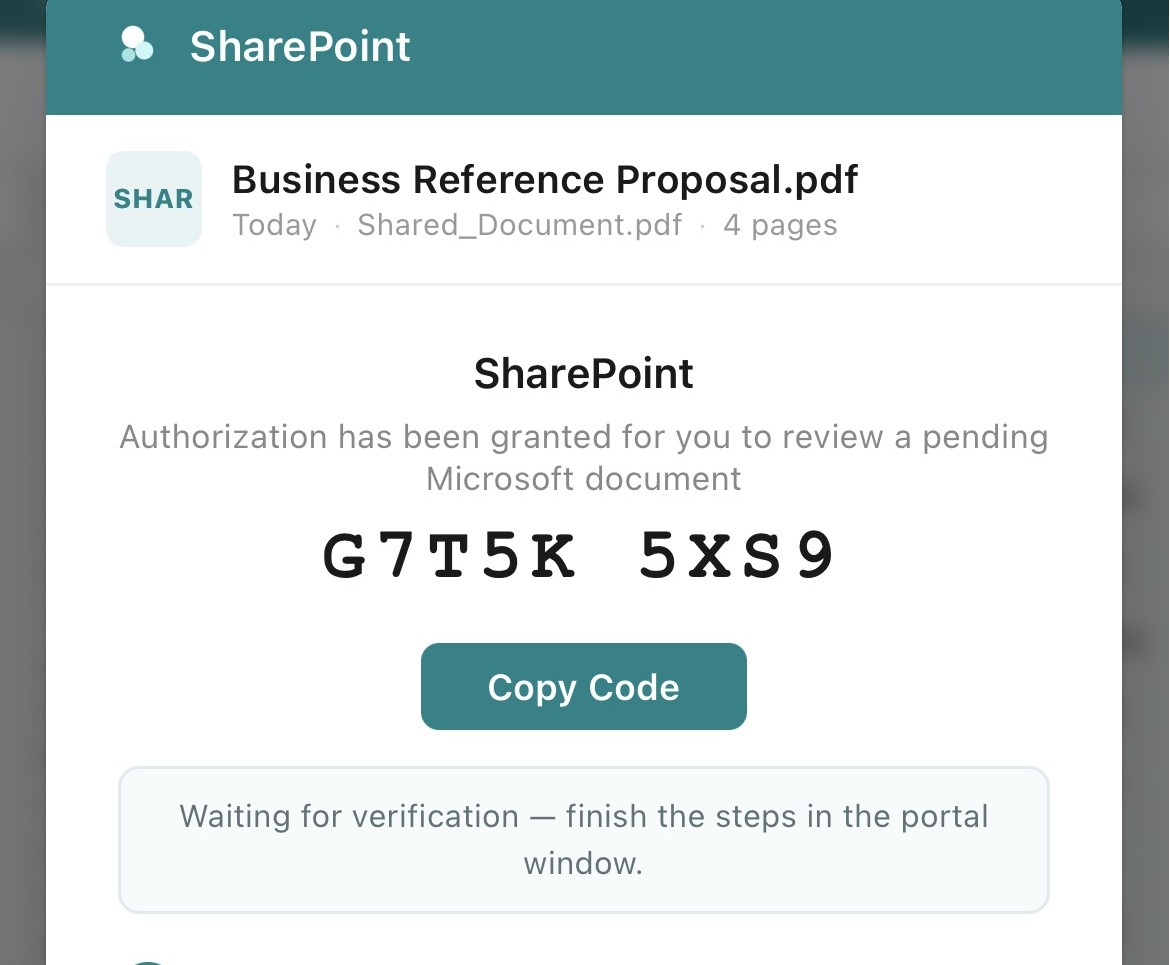
Seuraavassa vaiheessa käyttäjältä pyydetään sähköpostiosoitetta dokumentin avaamista varten. Tämän jälkeen vastaan tulee jälleen uusi sivu, jossa käyttäjälle annetaan koodi ja ohjeet sen käyttämiseen toisessa palvelussa.
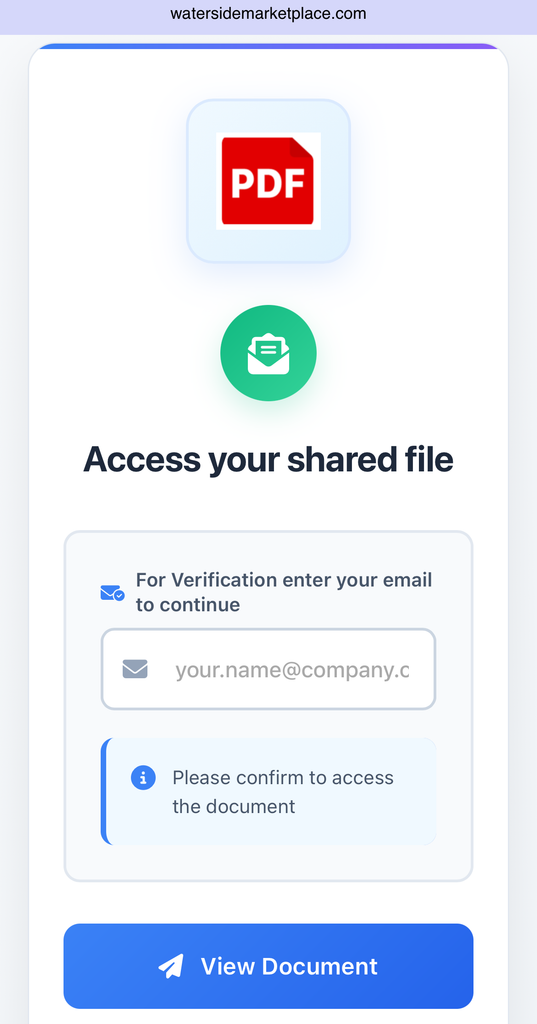
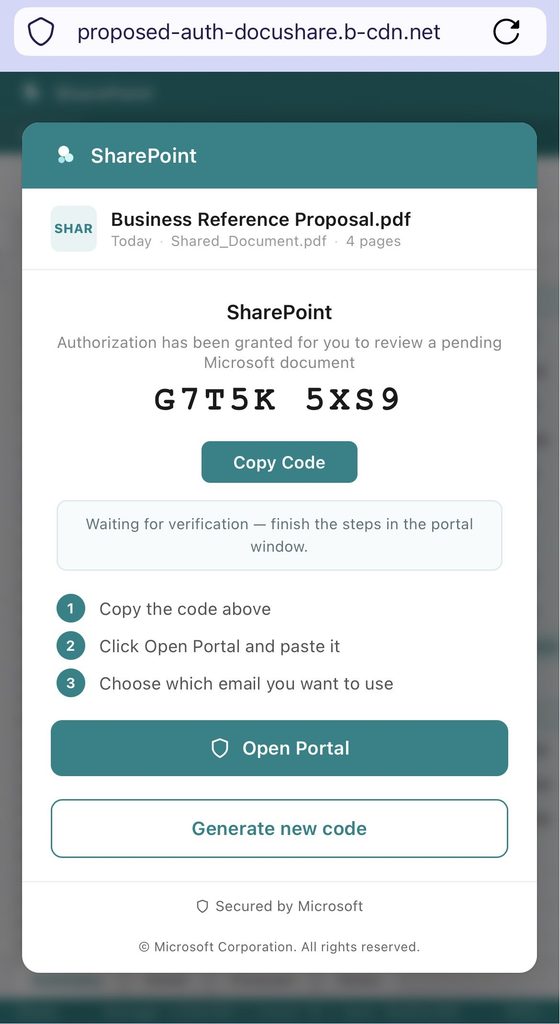
Lopulta päädytään aidolle Microsoftin kirjautumissivulle, jossa pyydetään syöttämään aiemmassa vaiheessa saatu koodi. Sen jälkeen uhri kirjautuu aidolta kirjautumissivulta omilla tunnuksillaan ja mahdollisesti monivaiheisella tunnistautumisella M365-palveluun.
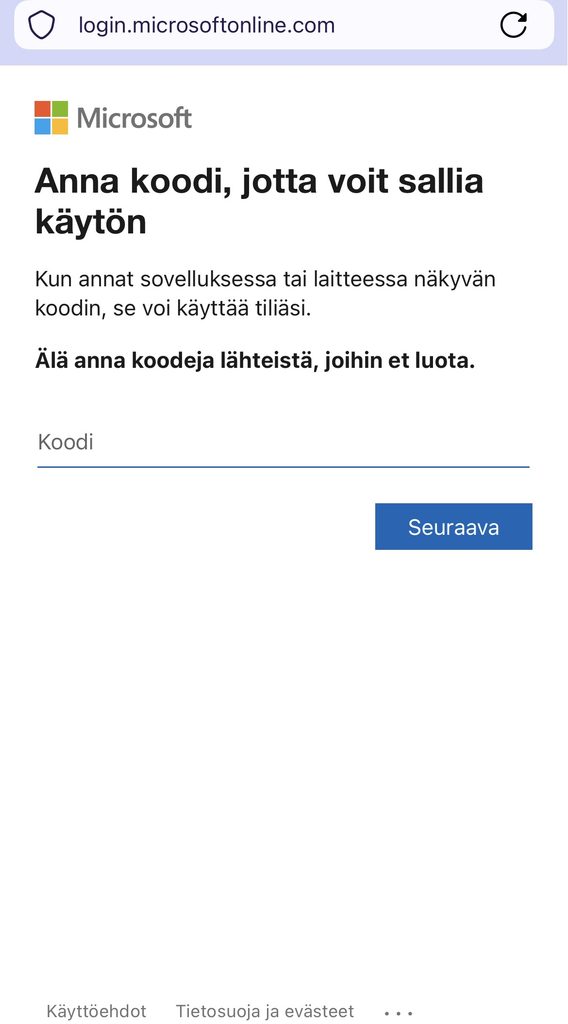
Mikä sitten on todellisuudessa aiemmin käyttäjälle näytetty koodi? Ei sitä ainakaan tarvita dokumentin avaamiseen?
Se on rikollisen luoma, laitekoodilla tapahtuvaan tunnistautumiseen liittyvä koodi, jonka hän on luonut Microsoftin palvelussa. Tällä liittymiskoodilla rikollisen käyttämä laite rekisteröidään uhrin tilille ja rikollisella on täysi pääsy kyseiselle sähköpostitilille omalta laitteeltaan. Rikollinen ei tarvitse salasanaa tai monivaiheista tunnistautumista päästäkseen kirjautumaan.
Päästyään uhrin tilille, rikollinen asettaa sähköpostilaatikkoon säännön, joka ohjaa kaikki uudet viestit Poistetut-kansioon ja merkitsee ne luetuksi. Tämän jälkeen uhrin sähköpostitililtä lähtee tietojenkalasteluviesti yhteystiedoista löytyviin osoitteisiin.
Mikäli joku vastaanottajista vastaisi viestiin; ”Hei, sinun tililtä lähtee kalasteluviestejä!”, ei tilin haltija huomaa tätä viestiä, johtuen aiemmin luodusta säännöstä postilaatikossa.
Luottamus on yksi rikollisten tärkeimmistä työkaluista. Tietojenkalastelu ei tarkoita enää vain hoonolla soomella kirjoitettuja viestejä tuntemattomilta lähettäjiltä. Rikolliset hyödyntävät murrettuja tilejä, tuttuja kontakteja ja olemassa olevia sähköpostikeskusteluja.
Yksi murrettu tili johtaa toiseen. Luottamuksen varjolla rikolliset pääsevät käsiksi seuraavan yrityksen tietoihin ja käyttävät murrettuja tilejä uusiin hyökkäyksiin. Sen vuoksi myös tutulta lähettäjältä saapuneeseen viestiin kannattaa suhtautua harkiten.
